9. Уполномоченная организация в соответствии с пунктом 4 статьи 6 Соглашения создает электронную базу данных.
10. Основными принципами создания и применения электронных баз данных являются:
1) централизация сбора и хранения информации о выданных уполномоченными организациями сертификатах, в том числе аннулированных;
2) полнота, актуальность и достоверность сведений о выданных уполномоченными организациями сертификатах;
3) защита информации от несанкционированного доступа, уничтожения, модификации или иных неправомерных действий;
4) надлежащее круглосуточное функционирование;
5) хранение сведений о выданных сертификатах в течение не менее 3 (трех) лет с даты их выдачи.
11. В целях выполнения обязательств в рамках Союза и международных обязательств уполномоченным организациям при создании электронных баз данных следует придерживаться предельных сроков, установленных пунктом 2 статьи 11 Соглашения.
12. Евразийская экономическая комиссия обеспечивает методическое сопровождение процессов создания и эксплуатации электронных баз данных, в том числе по запросу государственных органов государств-членов и уполномоченных организаций.
13. Электронная база данных формируется путем внесения сведений из сертификатов (как преференциальных, так и непреференциальных) после их выдачи уполномоченной организацией. Сведения о текущем статусе сертификатов также подлежат внесению в электронную базу данных.
14. Электронная база данных обеспечивает внешнему пользователю (субъекту электронного взаимодействия) вне зависимости от его местонахождения возможность осуществления верификации сертификата посредством ввода реквизитов, указанных в пункте 16 настоящих Методических рекомендаций, через специальный общедоступный веб-интерфейс, созданный уполномоченной организацией на своем официальном сайте в информационно-телекоммуникационной сети "Интернет", посредством перехода по URL-ссылке или сканирования специального QR-кода (или иного защищенного идентификатора), размещенных на сертификате.
Принципиальная схема функционирования электронной базы данных представлена на рисунке 1:
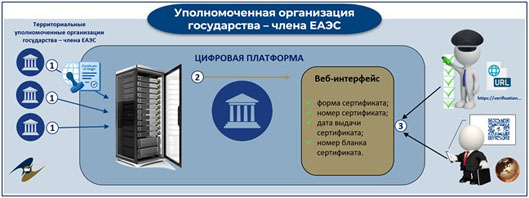
Рис 1. Принципиальная схема функционирования электронной
базы данных
15. Уполномоченная организация при обеспечении доступа к электронной базе данных может использовать единый унифицированный уровень доступа для всех внешних пользователей (субъектов электронного взаимодействия). При необходимости уполномоченная организация может предусмотреть различные уровни доступа к информации, размещенной в электронной базе данных, в зависимости от субъекта электронного взаимодействия.
16. Верификация сертификата может осуществляться посредством ввода следующих реквизитов через специальный общедоступный веб-интерфейс, указанный в пункте 14 настоящих Методических рекомендаций:
1) форма сертификата (опционально);
4) номер бланка сертификата (для сертификатов, выданных на бумажном носителе (опционально)) или специальный проверочный код (для электронных сертификатов (опционально)).
17. Функционал общедоступного веб-интерфейса, указанного в пункте 14 настоящих Методических рекомендаций, предоставляет субъекту электронного взаимодействия возможность сохранить результаты верификации сертификата в формате *.pdf с отметкой даты и времени, по состоянию на которое предоставляемая информация из электронной базы данных является актуальной. Результаты верификации сертификата в формате *.pdf могут также содержать штамп (визуализацию) электронной цифровой подписи сотрудника уполномоченной организации, выдавшей сертификат, и (или) иные удостоверяющие атрибуты.
18. Электронная база данных проектируется с учетом следующих принципов:
1) централизованность - накопление и хранение данных в одном физическом или логическом месте;
2) масштабируемость - возможность расширения в связи с ростом объемов данных;
3) функциональная совместимость (интероперабельность) - возможность обмена данными с другими электронными системами;
4) ориентация на пользователя - интуитивно понятный интерфейс и доступность данных для субъекта электронного взаимодействия;
5) возможность использования открытых стандартов - общепринятых международных форматов работы с данными (WCO, UN/CEFACT, ISO).
19. Электронная база данных содержит следующую информацию, которая станет доступна субъекту электронного взаимодействия (в соответствии с уровнем доступа к информации, если это применимо) после ввода соответствующих реквизитов, указанных в пункте 16 настоящих Методических рекомендаций:
1) сведения из сертификата, предусмотренные соответствующими правилами определения происхождения товаров (за исключением сведений о подписи сотрудника уполномоченной организации, оттиска печати уполномоченной организации, а также подписи и оттиска печати заявителя);
2) связанные документы: внешнеторговый договор (контракт), инвойс, отгрузочные документы (в открытой или закрытой части электронной базы данных) (опционально);
3) отметка о текущем статусе сертификата (например, "действителен", "аннулирован", "информация отсутствует" и др.);
4) дата и время изменения статуса сертификата.
20. Сведения, содержащиеся в электронной базе данных, предоставляются на том же языке, какой использовался при выдаче сертификата.
21. Электронная база данных должна соответствовать современным стандартам информационной безопасности и поддерживать высокий уровень защиты информации.
22. В целях обеспечения высокого уровня безопасности электронной базы данных уполномоченная организация может обеспечивать реализацию следующих мер защиты информации:
1) использование защищенных серверов с двухфакторной аутентификацией и разграничением прав доступа;
2) регулярное обновление программного обеспечения и устранение уязвимостей;
3) ограничение физического доступа к серверам и хранилищам электронной базы данных;
4) шифрование данных в хранилище и при их передаче;
5) разграничение ролей пользователей по уровню доступа;
6) журналирование (логирование) операций и мониторинг активности пользователей;
7) мониторинг попыток несанкционированного доступа и автоматическое уведомление администратора о подозрительных действиях;
8) применение межсетевых экранов, антивирусных систем и средств обнаружения угроз;
9) регулярное резервное копирование и наличие плана аварийного восстановления системы;
10) регулярное тестирование на уязвимости;
11) обучение сотрудников уполномоченной организации правилам работы с электронной базой данных и мерам кибербезопасности;
12) защита интерфейса электронной базы данных (например, применение технологий captcha, шифрования https и др.).
23. При реализации электронной базы данных могут быть использованы дополнительные опции:
1) поддержка версии пользовательского интерфейса электронной базы данных как на государственном языке государства-члена, так и на русском и английском языках;
2) уведомление заявителя об изменениях статуса сертификата (в том числе посредством направления e-mail).
24. Создаваемая электронная база данных также используется в рамках функционирования электронных систем сертификации и верификации происхождения товаров на основе двусторонних договоренностей с третьими странами, реализация которых предусмотрена действующими международными договорами Союза и его государств-членов с третьими странами, устанавливающими режим свободной торговли.
25. Рекомендуется обеспечить уведомление третьих стран (в том числе через Евразийскую экономическую комиссию стран - партнеров Союза и его государств-членов, заключивших международные договоры, устанавливающие режим свободной торговли) о создании уполномоченной организацией электронной базы данных.
- Гражданский кодекс (ГК РФ)
- Жилищный кодекс (ЖК РФ)
- Налоговый кодекс (НК РФ)
- Трудовой кодекс (ТК РФ)
- Уголовный кодекс (УК РФ)
- Бюджетный кодекс (БК РФ)
- Арбитражный процессуальный кодекс
- Конституция РФ
- Земельный кодекс (ЗК РФ)
- Лесной кодекс (ЛК РФ)
- Семейный кодекс (СК РФ)
- Уголовно-исполнительный кодекс
- Уголовно-процессуальный кодекс
- Производственный календарь на 2027 год
- МРОТ 2027
- ФЗ «О банкротстве»
- О защите прав потребителей (ЗОЗПП)
- Об исполнительном производстве
- О персональных данных
- О налогах на имущество физических лиц
- О средствах массовой информации
- Производственный календарь на 2026 год
- Федеральный закон "О полиции" N 3-ФЗ
- Расходы организации ПБУ 10/99
- Минимальный размер оплаты труда (МРОТ)
- Календарь бухгалтера на 2026 год
- Частичная мобилизация: обзор новостей
- Постановление Правительства РФ N 1875