3.1. Расчет Показателя Дгис будет осуществляться без применения информационной системы по следующей формуле:
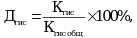
где Кгис - количество критически важных государственных информационных систем, готовых к отражению компьютерных атак, по итогам проведения ежегодного тестирования - независимого анализа защищенности государственных информационных систем (поиск уязвимостей периметра, проведение тестирования на проникновение) по состоянию на конец отчетного месяца, единиц (код по ОКЕИ - 642).
Кгис общ - количество критически важных государственных информационных систем, которые должны быть готовы к отражению компьютерных атак по итогам ежегодного тестирования, по состоянию на конец отчетного года, единиц (код по ОКЕИ - 642).
Источником информации для компонента Кгис являются административные данные - сведения о количестве критически важных государственных информационных систем, протестированных на предмет готовности к отражению компьютерных атак, формируемая Минцифры России с использованием Федеральной государственной информационной системы координации информатизации (далее - ФГИС КИ) на основании аналитических отчетов от организаций, предоставляемых в Минцифры России в рамках исполнения государственных контрактов на выполнение работ в ходе реализации Мероприятия.
- Гражданский кодекс (ГК РФ)
- Жилищный кодекс (ЖК РФ)
- Налоговый кодекс (НК РФ)
- Трудовой кодекс (ТК РФ)
- Уголовный кодекс (УК РФ)
- Бюджетный кодекс (БК РФ)
- Арбитражный процессуальный кодекс
- Конституция РФ
- Земельный кодекс (ЗК РФ)
- Лесной кодекс (ЛК РФ)
- Семейный кодекс (СК РФ)
- Уголовно-исполнительный кодекс
- Уголовно-процессуальный кодекс
- Производственный календарь на 2027 год
- МРОТ 2027
- ФЗ «О банкротстве»
- О защите прав потребителей (ЗОЗПП)
- Об исполнительном производстве
- О персональных данных
- О налогах на имущество физических лиц
- О средствах массовой информации
- Производственный календарь на 2026 год
- Федеральный закон "О полиции" N 3-ФЗ
- Расходы организации ПБУ 10/99
- Минимальный размер оплаты труда (МРОТ)
- Календарь бухгалтера на 2026 год
- Частичная мобилизация: обзор новостей
- Постановление Правительства РФ N 1875